PHP2Shell là cảnh báo bảo mật mà quản trị viên website cần quan tâm khi vận hành WordPress trên máy chủ PHP. Việc kiểm tra phiên bản PHP và cập nhật bản vá phù hợp giúp giảm nguy cơ website bị khai thác.
Ngày 23/10/2026 – Hai lỗ hổng bảo mật nghiêm trọng trong PHP đang trở thành vấn đề cần ưu tiên xử lý đối với quản trị viên website và đơn vị vận hành máy chủ. Các lỗ hổng được định danh CVE-2026-109618 và CVE-2026-109619, có thể cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực trong những điều kiện khai thác phù hợp.
Dự án PHP đã phát hành các bản cập nhật bảo mật vào ngày 21/10/2026. Các tổ chức an ninh mạng khuyến cáo quản trị viên nhanh chóng kiểm tra phiên bản PHP và triển khai bản vá trên những máy chủ có kết nối Internet. Nguồn: WordPress.org · Nguồn: CERT-EU
PHP2Shell là gì?
PHP2Shell là tên gọi được sử dụng trong các cảnh báo bảo mật liên quan đến hai lỗ hổng nghiêm trọng trong bộ thực thi PHP.
Điểm đáng lo ngại là lỗ hổng nằm ở tầng PHP runtime, tức thành phần trực tiếp xử lý mã PHP trên máy chủ. Vì vậy, sự cố không chỉ ảnh hưởng đến WordPress mà còn có thể tác động đến các ứng dụng khác sử dụng PHP.
Trong điều kiện khai thác thành công, kẻ tấn công có thể thực thi mã tùy ý từ xa mà không cần đăng nhập trước. Tùy quyền hạn của tiến trình PHP và cấu hình máy chủ, hậu quả có thể bao gồm truy cập dữ liệu nhạy cảm, cài mã độc, tạo cửa hậu hoặc tiếp tục xâm nhập hệ thống.
Đây không phải lỗi có thể giải quyết đơn thuần bằng cách cập nhật plugin hay thay đổi giao diện WordPress.
Hai lỗ hổng PHP nghiêm trọng cần chú ý
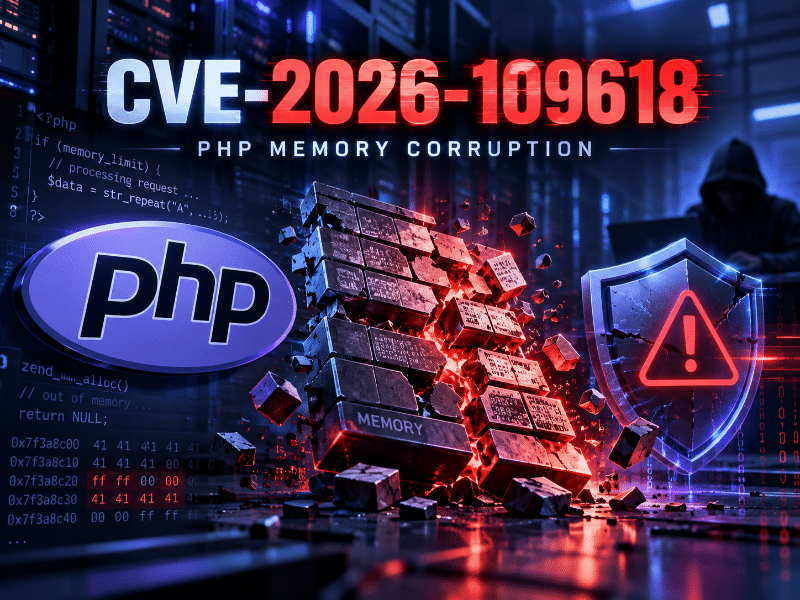
CVE-2026-109618: Lỗi xử lý bộ nhớ khi xảy ra OOM
Lỗ hổng thứ nhất liên quan đến cách PHP xử lý tình trạng hết bộ nhớ (Out of Memory – OOM).
Khi một yêu cầu HTTP khiến PHP vượt giới hạn bộ nhớ, quá trình xử lý có thể bị gián đoạn trong lúc dữ liệu nội bộ chưa được khởi tạo đầy đủ. Giai đoạn dọn dẹp tài nguyên sau đó có thể xử lý sai trạng thái bộ nhớ, dẫn đến lỗi hỏng bộ nhớ và tạo điều kiện thực thi mã từ xa.
Các yêu cầu gửi dữ liệu biểu mẫu hoặc tải tệp lên có thể liên quan đến những đường khai thác đã được phân tích.
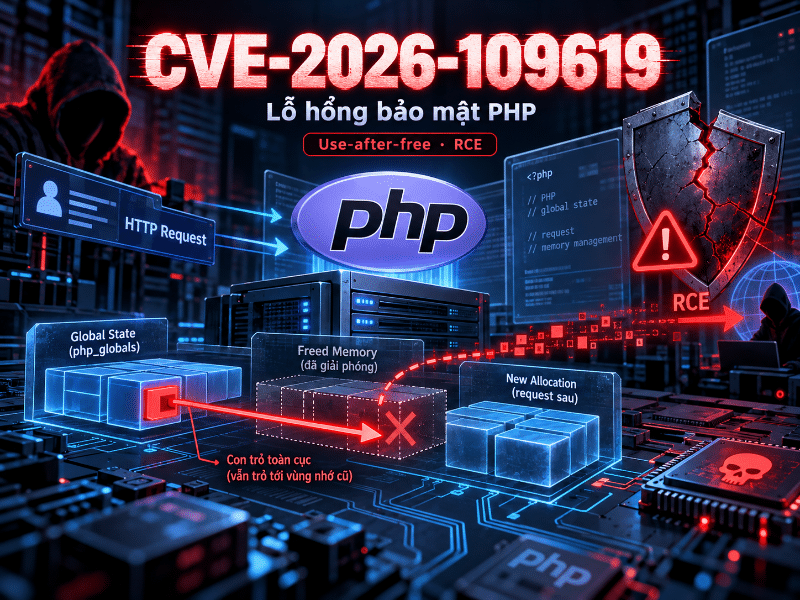
CVE-2026-109619: Trạng thái nội bộ còn tồn tại sau khi giải phóng bộ nhớ
Lỗ hổng thứ hai liên quan đến trạng thái nội bộ của một yêu cầu vẫn có thể được sử dụng sau khi vùng bộ nhớ tương ứng đã được giải phóng.
Trong một số tình huống, yêu cầu tiếp theo được xử lý bởi cùng worker có thể gặp trạng thái cũ trước khi PHP khởi tạo lại đầy đủ dữ liệu. Điều này tạo ra nguy cơ khai thác lỗi bộ nhớ và thực thi mã từ xa.
Cả hai lỗ hổng đều được đánh giá ở mức CVSS 9.2. Theo cảnh báo của CERT-EU, các bằng chứng khai thác ban đầu đã bắt đầu xuất hiện, khiến việc cập nhật cần được ưu tiên ngay lập tức.
Nguồn kỹ thuật: CERT-EU – Security Advisory 2026-018.
Những phiên bản PHP nào bị ảnh hưởng?
Các phiên bản đã được xác định có bản vá chính thức gồm:
| Nhánh PHP | Phiên bản đã vá |
|---|---|
| PHP 8.5 | 8.5.12 trở lên |
| PHP 8.4 | 8.4.27 trở lên |
| PHP 8.3 | 8.3.36 trở lên |
| PHP 8.2 | 8.2.35 trở lên |
Các phiên bản thấp hơn mốc tương ứng bị ảnh hưởng. PHP 8.1 và các nhánh cũ hơn cũng nằm trong phạm vi rủi ro, nhưng đã hết vòng đời hỗ trợ bảo mật chính thức của dự án PHP.
Nếu máy chủ đang sử dụng một nhánh PHP cũ, quản trị viên cần kiểm tra nhà cung cấp hệ điều hành hoặc nhà cung cấp hosting xem có bản vá bảo mật backport phù hợp hay không. Không nên mặc định rằng nâng cấp lên bất kỳ bản vá nhỏ nào cũng đồng nghĩa với việc đã an toàn.
Nguồn: CERT-EU.
PHP2Shell ảnh hưởng đến website WordPress như thế nào?
WordPress sử dụng PHP để xử lý trang, truy vấn cơ sở dữ liệu, đăng nhập, biểu mẫu, WooCommerce và nhiều chức năng quan trọng khác.
Khi PHP runtime bị ảnh hưởng, website có thể đối mặt với các nguy cơ như:
- Thực thi mã từ xa: Kẻ tấn công có thể tìm cách chạy mã trên máy chủ mà không cần tài khoản hợp lệ.
- Rò rỉ dữ liệu: Dữ liệu website, thông tin cấu hình hoặc dữ liệu ứng dụng có thể bị đe dọa.
- Cài mã độc và cửa hậu: Kẻ tấn công có thể tìm cách duy trì quyền truy cập sau khi xâm nhập thành công.
- Lây lan trong môi trường hosting: Nếu nhiều website hoặc tài khoản dùng chung môi trường thực thi hay quyền hệ thống không được cô lập tốt, phạm vi ảnh hưởng có thể vượt ra ngoài một website.
Mức độ thiệt hại thực tế phụ thuộc vào cấu hình máy chủ, quyền của tiến trình PHP, cơ chế cô lập tài khoản và khả năng khai thác cụ thể.
Theo thông báo bảo mật chính thức của dự án PHP ngày 21/10/2026, hai lỗ hổng này ảnh hưởng đến môi trường thực thi PHP. Vì vậy, quản trị viên WordPress cần cập nhật PHP trên máy chủ thay vì chỉ cập nhật WordPress hoặc plugin.
Cách kiểm tra phiên bản PHP của website WordPress
Quản trị viên có thể kiểm tra phiên bản PHP đang được sử dụng theo các bước sau:
- Đăng nhập WordPress Admin.
- Truy cập Công cụ → Tình trạng website.
- Mở tab Thông tin.
- Mở mục Máy chủ.
- Kiểm tra thông tin phiên bản PHP.
Ngoài ra, có thể kiểm tra phiên bản PHP trong DirectAdmin, cPanel hoặc yêu cầu nhà cung cấp hosting xác nhận phiên bản đang phục vụ website.
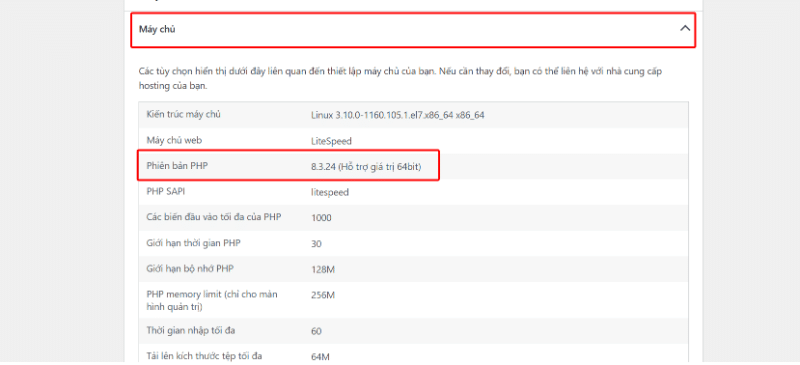
Lưu ý: Nếu máy chủ có nhiều phiên bản PHP, cần xác định đúng phiên bản được gán cho từng website và từng pool PHP-FPM. Phiên bản PHP của CLI có thể khác phiên bản xử lý yêu cầu web.
Cách khắc phục lỗ hổng PHP trên hosting
Bước 1: Cập nhật PHP lên phiên bản đã vá
Ưu tiên nâng cấp lên bản vá tương ứng với nhánh PHP đang sử dụng hoặc một nhánh được hỗ trợ bảo mật và tương thích với website.
Nếu đang sử dụng DirectAdmin hoặc cPanel, hãy kiểm tra các phiên bản PHP do nhà cung cấp cung cấp. Với máy chủ tự quản trị, cần cập nhật gói PHP từ nguồn phân phối phù hợp và khởi động lại hoặc tải lại các worker theo quy trình của hệ thống.
Sau khi cập nhật, kiểm tra lại phiên bản PHP thực tế đang xử lý yêu cầu HTTP.
Bước 2: Kiểm tra các website dùng chung máy chủ
Không chỉ kiểm tra website WordPress chính. Cần rà soát toàn bộ website PHP trên cùng máy chủ, bao gồm website phụ, trang thử nghiệm, ứng dụng nội bộ và các ứng dụng chạy bằng phiên bản PHP riêng.
Một website cũ ít được sử dụng vẫn có thể là điểm tiếp xúc với Internet cần xử lý.
Bước 3: Kiểm tra dấu hiệu xâm nhập
Nếu máy chủ đã chạy phiên bản bị ảnh hưởng trong thời gian dài, cần xem xét khả năng đã bị khai thác.
Một số hạng mục nên kiểm tra:
- Log truy cập web và log lỗi PHP quanh thời điểm có yêu cầu bất thường.
- Tài khoản quản trị WordPress mới hoặc thay đổi quyền không rõ nguyên nhân.
- File PHP lạ trong thư mục tải lên, thư mục tạm và các vị trí mã nguồn có thể ghi.
- Cron job, tiến trình hoặc kết nối mạng bất thường.
- Các thay đổi trái phép trong plugin, theme và file cấu hình.
Không có một dấu hiệu riêng lẻ nào đủ để khẳng định máy chủ đã bị xâm nhập. Khi nghi ngờ có cửa hậu, cần xử lý sự cố bảo mật trước khi chỉ đơn giản cập nhật PHP và đưa website trở lại hoạt động.
Bước 4: Kiểm tra lại website sau cập nhật
Sau khi áp dụng bản vá, cần kiểm tra các chức năng chính như đăng nhập, biểu mẫu, tải tệp, WooCommerce, REST API, cron job và các tác vụ nền.
Nên sao lưu trước khi nâng cấp, thử nghiệm trên môi trường staging nếu có thể và lưu lại phiên bản cấu hình để phục hồi khi phát sinh lỗi tương thích.
Có thể tạm thời giảm rủi ro nếu chưa cập nhật PHP không?
Quản trị viên cần xác định phiên bản PHP đang chạy, đối chiếu với thông báo bảo mật chính thức và nâng cấp lên phiên bản đã được vá. Đồng thời, cần kiểm tra log máy chủ để phát hiện những dấu hiệu truy cập bất thường.
Theo CERT-EU, một số biện pháp cấu hình có thể giảm khả năng khai thác một số đường tấn công đã biết. Tuy nhiên, các biện pháp này không thay thế được bản vá và không bảo đảm hệ thống an toàn.
Những thay đổi như vô hiệu hóa session.upload_progress, giới hạn kích thước yêu cầu hoặc điều chỉnh cấu hình bộ nhớ cần được thực hiện theo đúng hướng dẫn chính thức, có đánh giá ảnh hưởng và khởi động lại các worker liên quan khi cần thiết.
Không nên tự ý thay đổi memory_limit, post_max_size hoặc các thiết lập PHP trên website đang hoạt động theo những hướng dẫn chưa được xác minh. Một số biện pháp có thể làm giảm chức năng tải tệp hoặc gây ảnh hưởng đến ứng dụng.
Nếu chưa thể cập nhật hay triển khai biện pháp giảm thiểu đáng tin cậy, cần cân nhắc cô lập website khỏi Internet cho đến khi xử lý xong.
Nguồn: CERT-EU – Temporary Mitigations.
Không nên trì hoãn việc vá PHP
Hai lỗ hổng CVE-2026-109618 và CVE-2026-109619 cho thấy rủi ro bảo mật có thể xuất phát từ chính môi trường thực thi, ngay cả khi mã nguồn WordPress và plugin không có lỗi trực tiếp.
Chủ động phòng tránh PHP2Shell bằng cách cập nhật PHP, theo dõi cảnh báo bảo mật và kiểm tra website định kỳ là những bước quan trọng để bảo vệ dữ liệu WordPress.
Đối với quản trị viên website, các ưu tiên hiện tại là xác định đúng phiên bản PHP, triển khai bản vá tương ứng, rà soát toàn bộ ứng dụng trên máy chủ và kiểm tra dấu hiệu xâm nhập nếu có nguy cơ bị khai thác.
Đừng chỉ cập nhật WordPress mà bỏ quên PHP. Bảo vệ website hiệu quả đòi hỏi phải cập nhật đồng bộ cả mã nguồn ứng dụng lẫn môi trường máy chủ đang vận hành nó.
Nguồn chính thức: PHP – Security advisory ngày 21/10/2026
Liên hệ ngay với chúng tôi để giải quyết vấn đề bạn gặp phải tại đây
Tôi là Lê Hưng, là Founder và CEO của SEOVIET, với hơn 14 năm kinh nghiệm trong lĩnh vực SEO. Dưới sự lãnh đạo của tôi, SEOVIET đã xây dựng uy tín vững chắc và trở thành đối tác tin cậy của nhiều doanh nghiệp. Tôi còn tích cực chia sẻ kiến thức và tổ chức các sự kiện quan trọng, đóng góp vào sự phát triển của cộng đồng SEO tại Việt Nam.


MMO là gì có lừa đảo không? Cách nhận biết và phòng tránh
MMO là gì có lừa đảo không? MMO có thực sự giúp bạn kiếm tiền...
Cách đặt tên Gmail cá nhân đẹp, chuyên nghiệp, dễ nhớ nhất
Cách đặt tên Gmail cá nhân chuyên nghiệp, dễ nhớ không chỉ giúp bạn tạo...
Tại sao 1 số trang web không vào được? Nguyên nhân và cách khắc phục
Tại sao 1 số trang web không vào được dù thiết bị vẫn kết nối...
Thẻ H1 là gì? Hướng dẫn tối ưu Heading 1 toàn diện
Bạn dành hàng giờ để nghiên cứu từ khóa và viết một bài nội dung...
Thẻ Heading là gì? Hướng dẫn kiểm tra và tối ưu thẻ heading
Nếu bạn đang bắt đầu tìm hiểu về SEO hay quản lý website, chắc chắn...
CLS là gì? Hướng dẫn đo lường và tối ưu từ A-Z
CLS là viết tắt của Cumulative Layout Shift một chỉ số quan trọng trong bộ...
LCP là gì? Tầm quan trọng của LCP trong tối ưu SEO website
LCP là gì? LCP có thể hiểu đơn giản và chỉ số đo lường và...
Thiết kế website học ngành gì? Ở đâu? Mức lương bao nhiêu?
Thiết kế website học ngành gì để đáp ứng nhu cầu ngày càng cao của...
Trải nghiệm người dùng (UX) là gì? Tổng quan cho người mới
Trải nghiệm người dùng (UX) luôn mang tính cá nhân, vì mỗi chúng ta đều...
Search Volume là gì? Tại sao Search Volume quan trọng trong SEO
Bạn đã bao giờ đổ hàng chục triệu đồng ngân sách để đẩy một từ...
Học thiết kế web ở đâu tốt nhất TPHCM? (Review & bảng giá 2026)
Chỉ cần gõ từ khóa “khóa học lập trình web TPHCM”, bạn sẽ nhận được...
Google Webmaster Tools là gì? Hướng dẫn cài đặt & sử dụng từ A-Z
Khi mới hoàn thiện một trang web, làm sao để Google biết web của bạn...
Thiết kế web là học gì? Nên học ở đâu? Lương bao nhiêu?
Thiết kế web là một trong những ngành nghề được nhiều người quan tâm. Thiết...
15+ Theme Web Bán Hàng WordPress đẹp, chuẩn SEO, Load nhanh
Bạn thử tưởng tượng nếu tình cờ ghé thăm một trang web với giao diện...
Cách sử dụng WordPress chi tiết từ A-Z cho người mới
WordPress là một nền tảng mã nguồn mở, cho phép người dùng tùy chỉnh theo...
60+ Theme WordPress đẹp miễn phí nhẹ, nhanh, tối ưu SEO
Hiện nay, việc sở hữu một trang web chuyên nghiệp không còn là điều quá...
Quy trình Google Search hoạt động – thu thập, chỉ mục & xếp hạng
Hàng tỷ lượt tìm kiếm được thực hiện mỗi ngày trên toàn cầu. Bạn gõ...
7+ Plugin chia sẻ mạng xã hội cho WordPress nhẹ, tối ưu tốc độ
Tận dụng sức mạnh của mạng xã hội là cách nhanh nhất để mang lại...